Как «Ростелеком» защитил выборы 2026 от кибератак
За три дня выборов 18–20 сентября компания отразила более 3 тыс. волн DDoS-атак и заблокировала 170 млн вредоносных воздействий, защитив системы электронного голосования и государственные сервисы.
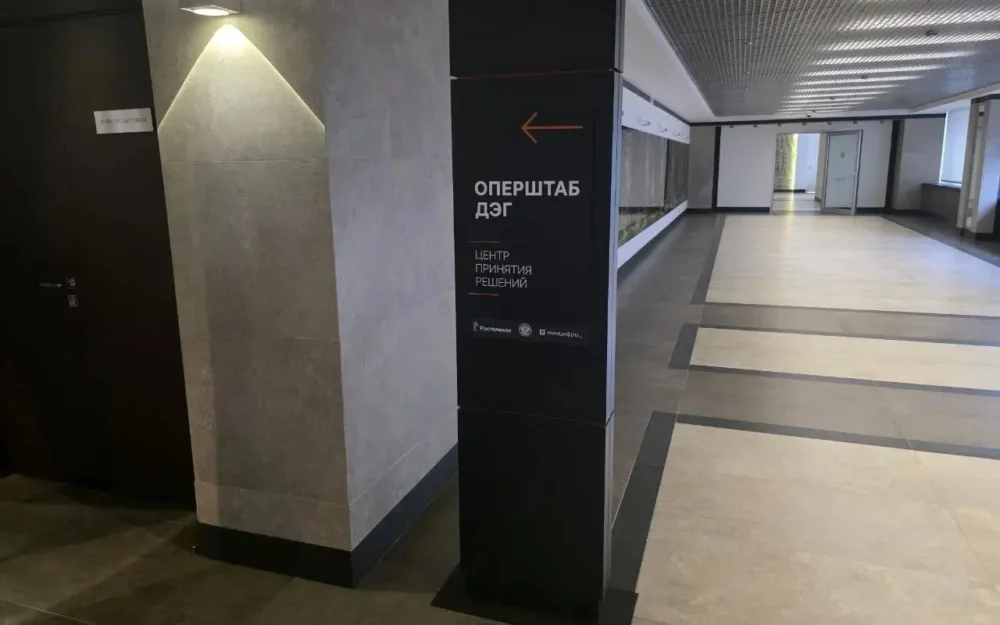
На выборах 18–20 сентября 2026 года «Ростелеком» отвечал за техническое обеспечение и кибербезопасность избирательного процесса. Компания развернула защищённые каналы связи, видеонаблюдение и противодействие кибератакам на всей территории страны.
Платформа ГАС «Выборы» 2.0, разработанная компанией для Центральной избирательной комиссии, охватывала более 111 млн избирателей в 89 регионах и 11 часовых поясах. Над проектом работали более 500 специалистов, написавших свыше 500 млн строк кода и создавших 1 200 репозиториев.
Видеонаблюдение и связь
На избирательных участках и в помещениях территориальных комиссий установили 87,5 тыс. видеокамер, охватив более 43,7 тыс. участков. В проекте участвовало около 5 тыс. сотрудников компании.
По федеральной платформе дистанционного электронного голосования (ДЭГ) проголосовало более 3,6 млн человек, явка составила 90,88%. Платформа была доступна в 32 регионах.
Масштаб кибератак
За три дня выборов специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с, заблокировали более 170 млн вредоносных воздействий на веб-сервисы и предотвратили попытки проникновения в инфраструктуру.
Мощность и количество атак превысили объёмы предыдущих ЕДГ и выборов Президента 2024 года. Основными целями стали системы электронного правительства (ЕСИА и портал Госуслуг), инфраструктура «Ростелекома», ДЭГ и информационные ресурсы ЦИК.
Основная часть киберударов пришлась на инфраструктуру электронного правительства — 1 968 волн DDoS с максимальной мощностью 1,7 Тбит/с. На ДЭГ — 135 волн до 209 Гбит/с, на ЦИК — 16 волн до 18,4 Гбит/с. Ещё 420 волн до 427 Гбит/с были направлены на инфраструктуру «Ростелекома».
Откуда приходили атаки
Основная мощь киберударов шла из сетей недружественных стран. Источниками вредоносного трафика были IP-пространства более чем 30 государств, включая Великобританию и Украину. На инфраструктуру электронного голосования наиболее часто атаковали из США, Франции и Сингапура.
Как защищали системы
В обеспечении безопасности участвовало более 900 экспертов центра противодействия кибератакам Solar JSOC, работавших в разных часовых поясах. Защита включала многоуровневую оценку защищённости ДЭГ и платформы ГАС «Выборы», круглосуточный мониторинг аномалий в поведении системы и пользователей, средства блокирования атак и оперативного реагирования.
Специалисты Solar AURA совместно с Национальным координационным центром по компьютерным инцидентам отслеживали и блокировали мошеннические сайты, имитирующие ресурсы ЦИК и ДЭГ.
Основная часть вредоносного трафика отсекалась на трансграничных маршрутизаторах «Ростелекома» и фильтрах национальной системы противодействия DDoS-атакам. Остаточный трафик фильтровался магистральным комплексом защиты от DDoS. Весь выявленный атакующий трафик был отфильтрован, деградации защищаемых систем не зафиксировано.
Инцидент на магистральной сети
18 сентября была зафиксирована внешняя попытка сканирования и подбора учетных данных для доступа к коммутаторам магистральной сети передачи данных. Источники несанкционированных попыток доступа были установлены, развитие инцидента предотвращено.
Проверка исследованием
После информационной кампании, направленной на дискредитацию ДЭГ накануне выборов, проведено расследование. Оно подтвердило, что инфраструктура ЦИК и ГАС «Выборы» не пострадала. Система находится в изолированном контуре и недоступна из интернета, посторонних вторжений не было.
Инфраструктура и ресурсы
Работоспособность инфраструктуры обеспечивал сервис-провайдер ИТ полного цикла «РТК-ЦОД». Для круглосуточной поддержки ДЭГ привлекли более 50 инженеров, начавших работу за несколько суток до голосования. Инфраструктура ДЭГ была развёрнута в трёх территориально распределённых центрах обработки данных с 35 стойками оборудования. В период голосования пиковый трафик достигал 15 Гбит/с, общий объём обработанных данных составил 170 Тб.
Комментарии руководства
Михаил Осеевский, президент «Ростелекома»: «Мы целенаправленно готовились к кибервойне в период проведения выборов и оказались правы, потому что 18–20 сентября столкнулись с беспрецедентным уровнем угроз. Проверка на прочность пройдена успешно: ни одна атака не привела к нарушению избирательного процесса, как в онлайн-режиме, так и на избирательных участках».
Игорь Ляпунов, заместитель президента — председателя правления «Ростелекома», генеральный директор ГК «Солар»: «Три дня мы фактически находились в состоянии непрерывного киберпротивостояния: одна атака сменяла другую, менялись цели, инструменты и направления ударов. Это была проверка на прочность всей системы — от отдельных сервисов до ключевой телекоммуникационной инфраструктуры страны. Но ни один из этих ударов не привел к нарушению работы защищаемых систем».
Источник: Брянская газета
Комментарии 0
Войдите или зарегистрируйтесь, чтобы комментировать.
Пока нет комментариев. Будьте первым.